Analista da DMZ no datacenter com painéis do tráfego NetFlow e da varredura Anti-DDoS
Análise NetFlow + Anti-DDoScomDMZ Guard Anti-DDoS

Enxergue cada fluxo da sua borda e pare o DDoS antes do cliente ligar

O módulo NetFlow da plataforma DMZ Observabilidade Avançada mostra quem consome o seu link, quanto vai para cada CDN e quais blocos estão sob ataque. O DMZ Guard detecta o DDoS e entrega a resposta pronta, até o anúncio BGP.

Tela real do sistema

Explore o NetFlow por dentro

A mesma interface que o seu NOC usa no dia a dia, das visões de capacidade à central Anti-DDoS. IPs e nomes de clientes aparecem ocultos nas telas.

observe.dmz/analise-netflow
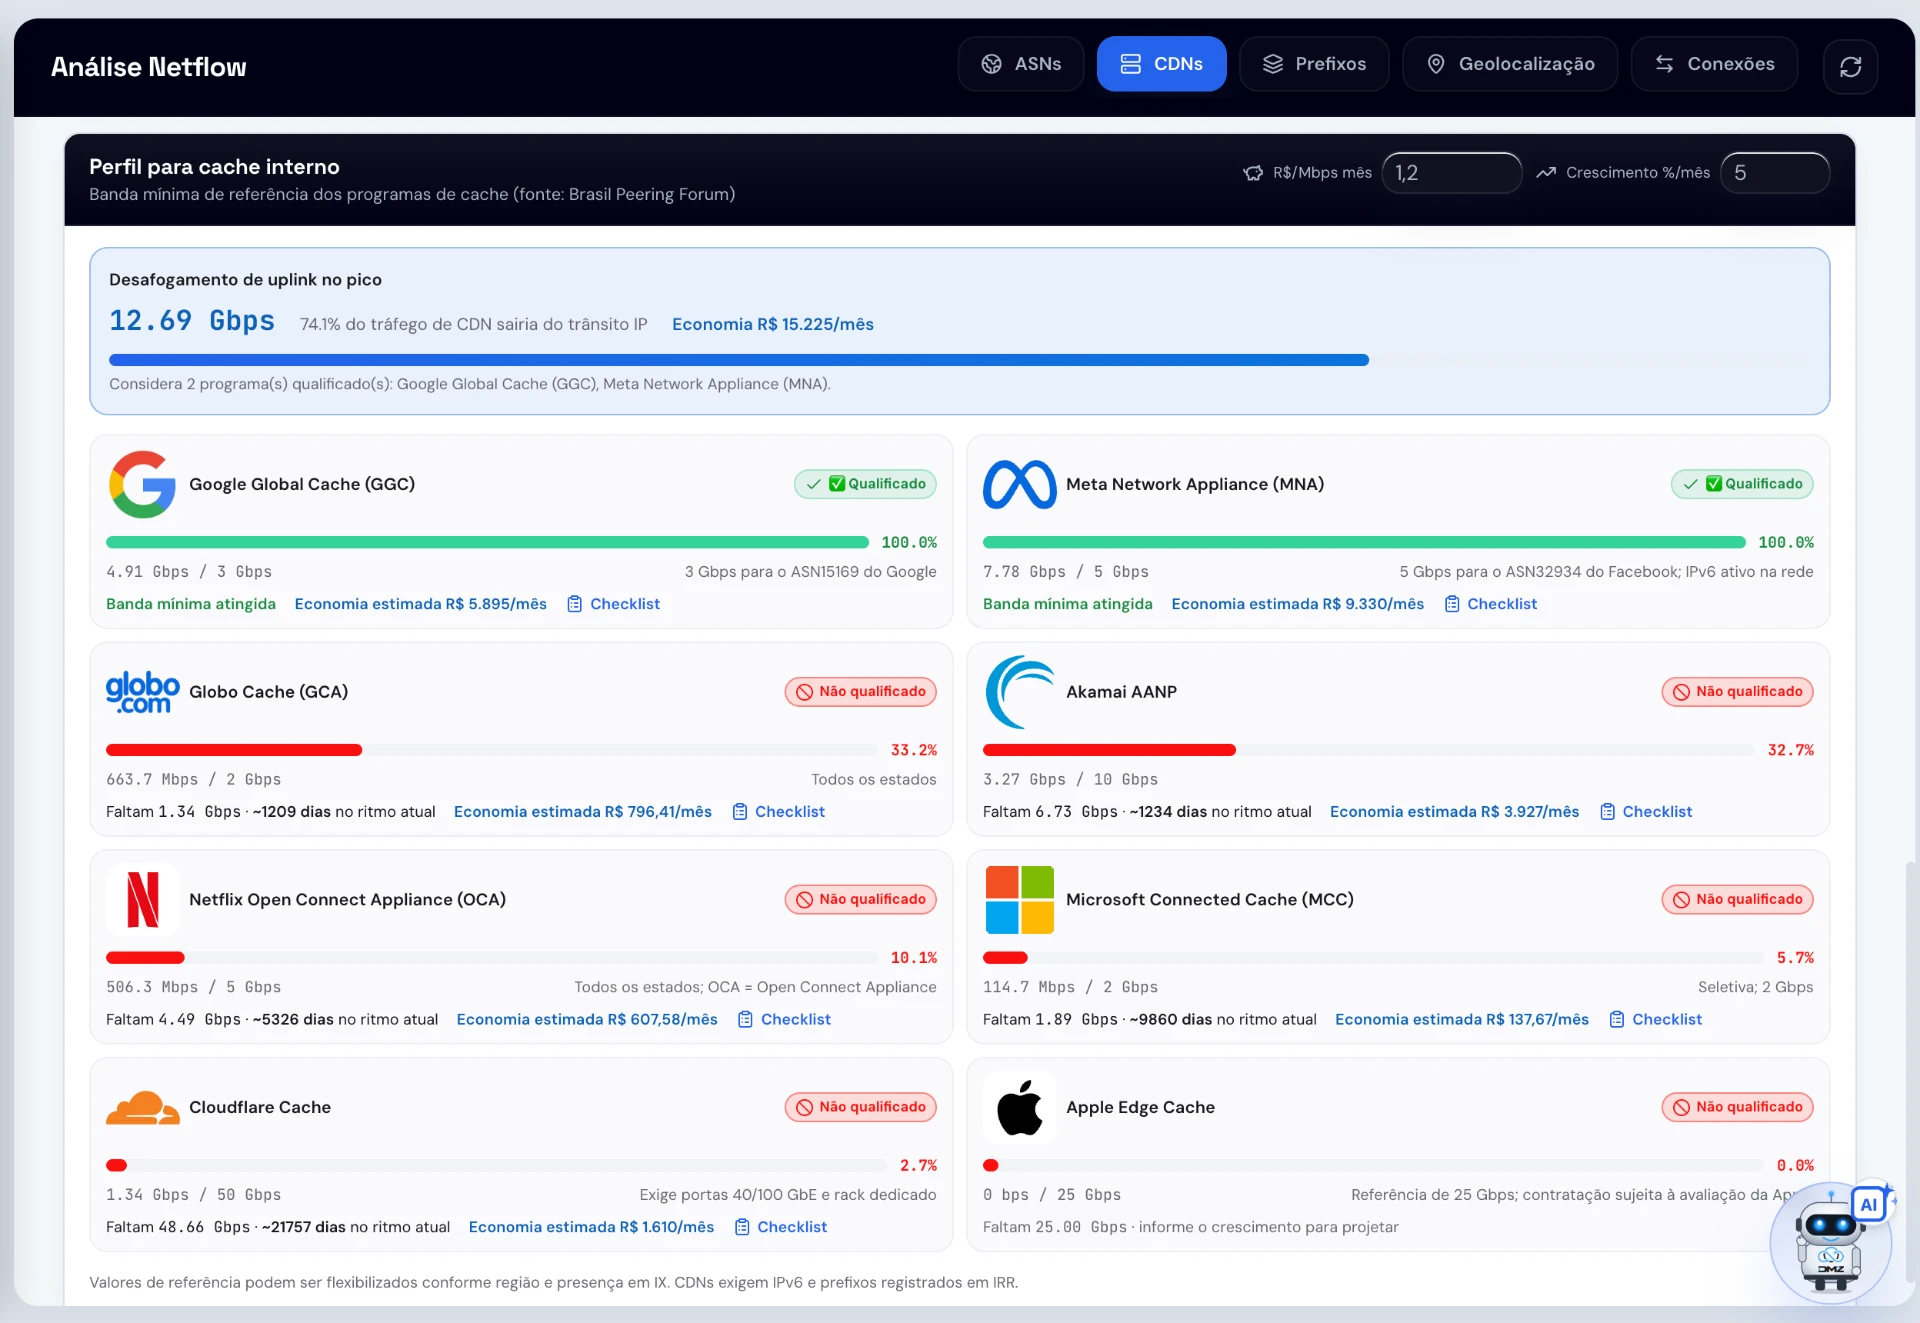
  • Perfil para cache interno com programas qualificados e economia estimada
    Cache interno por CDN
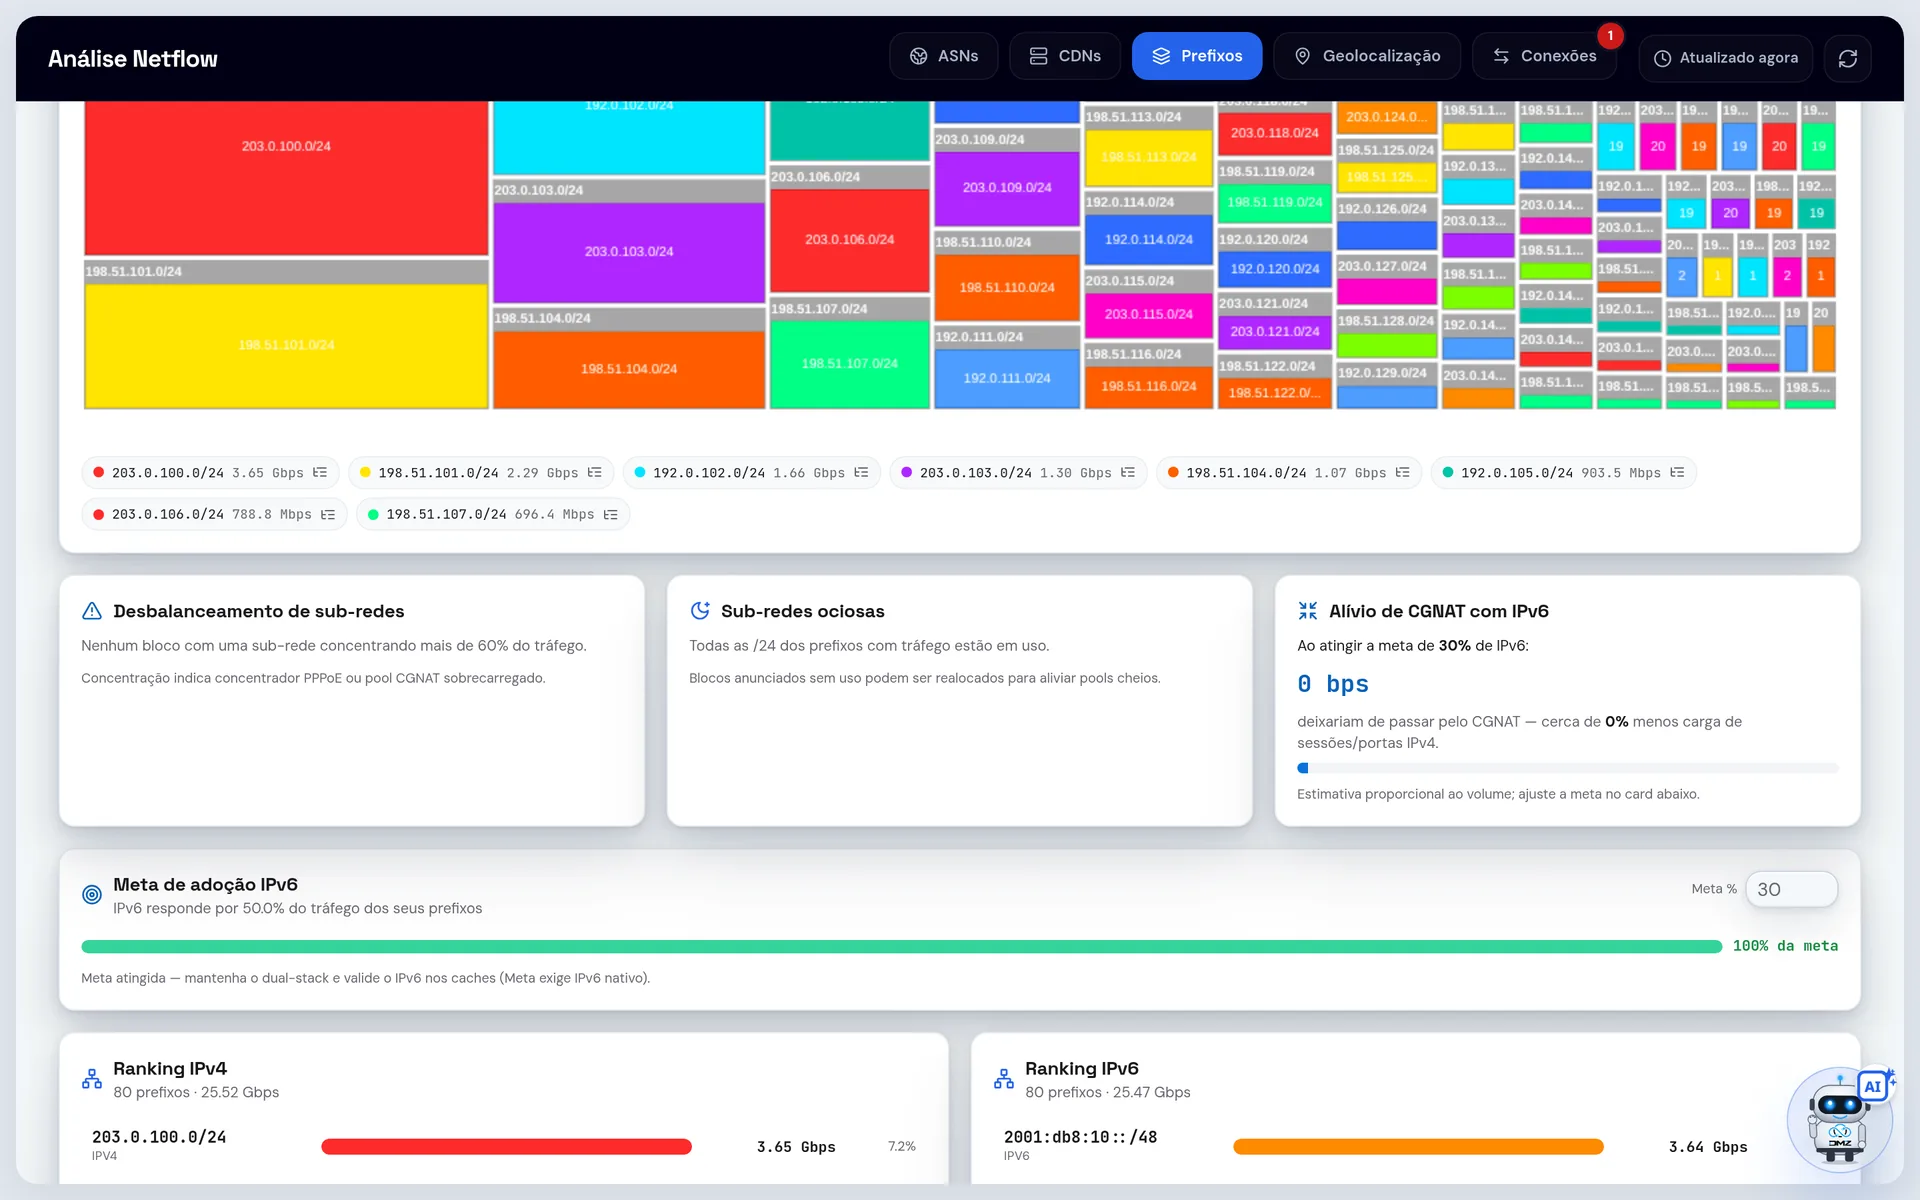
  • Ranking de prefixos IPv4 e IPv6 com meta de adoção IPv6
    Ranking IPv4 e IPv6
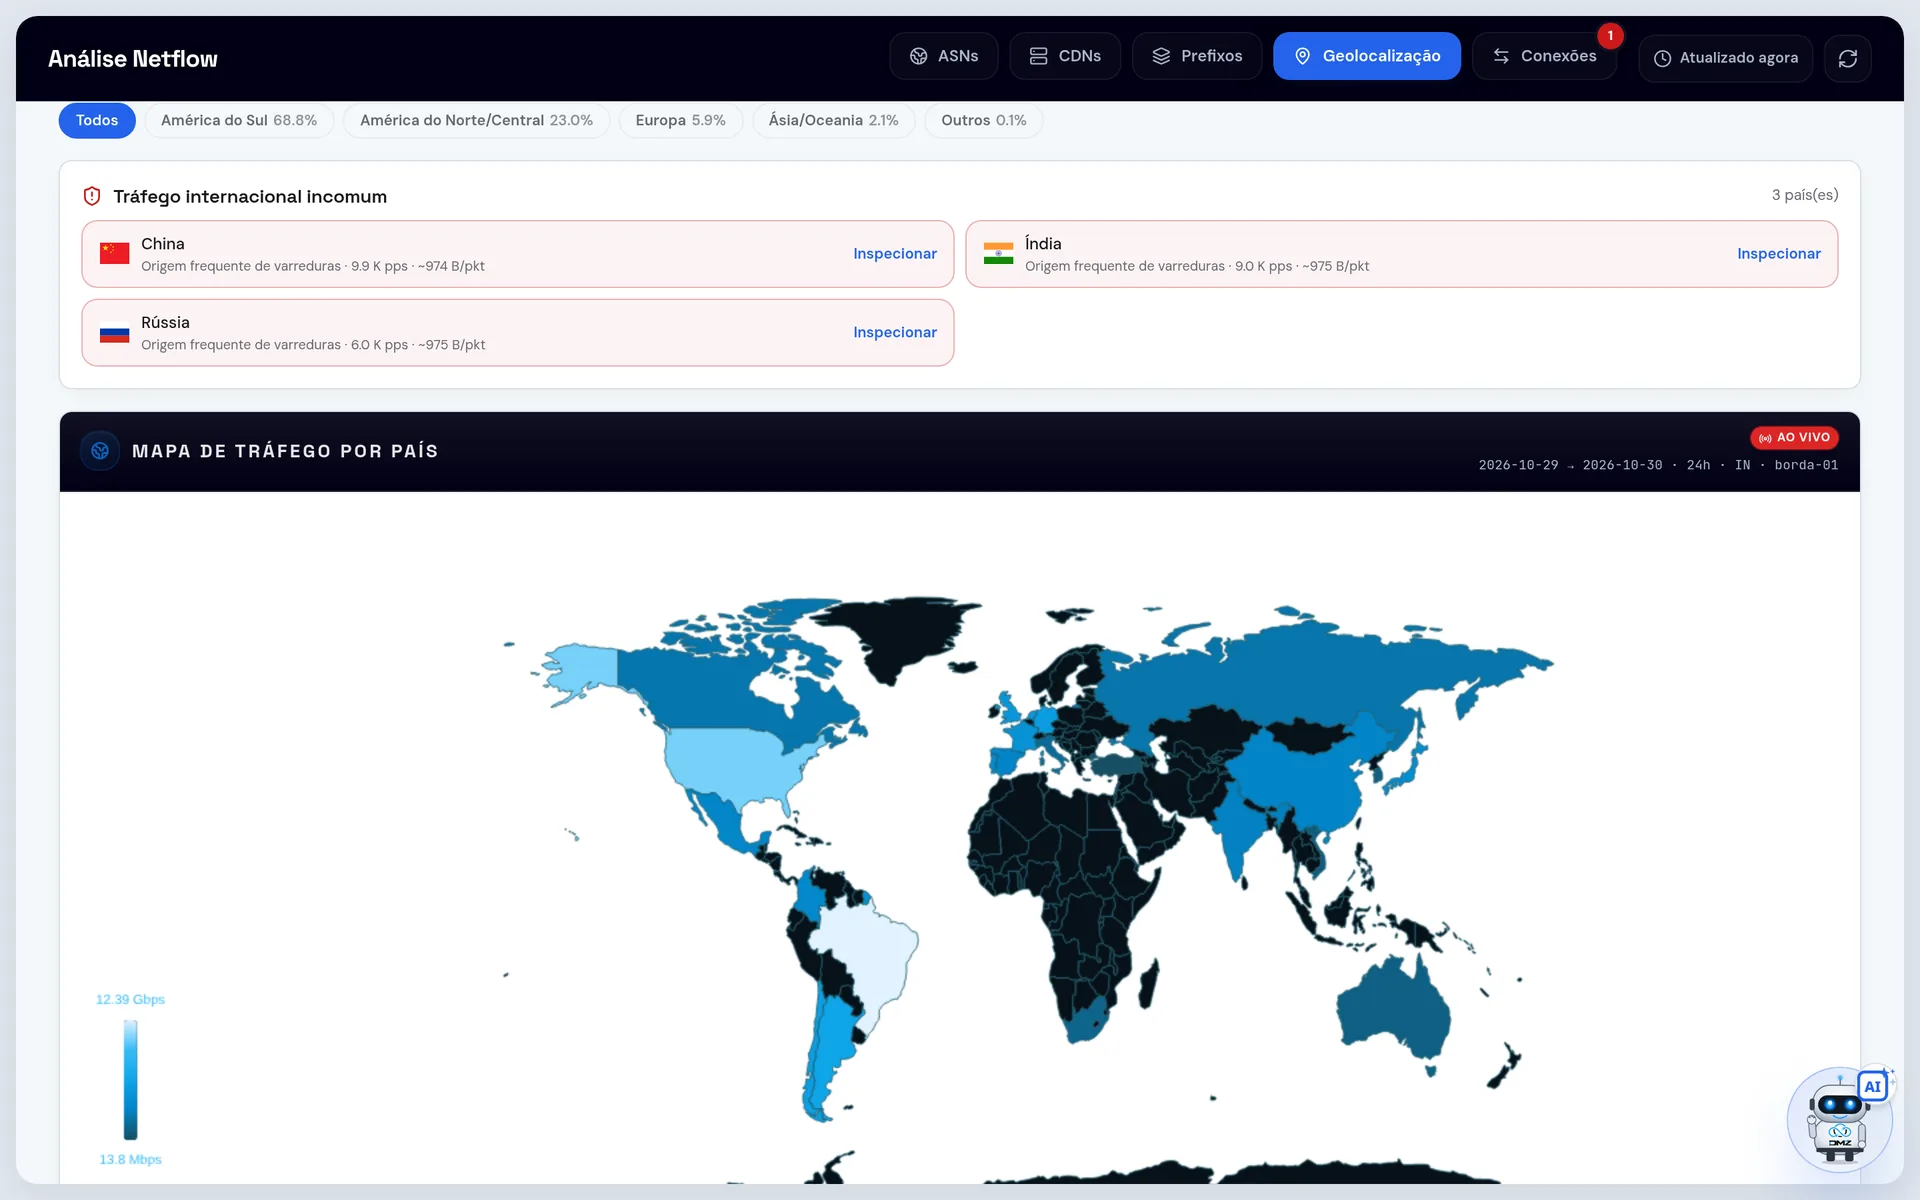
  • Mapa de tráfego por país e top países por banda e PPS
    Tráfego por país
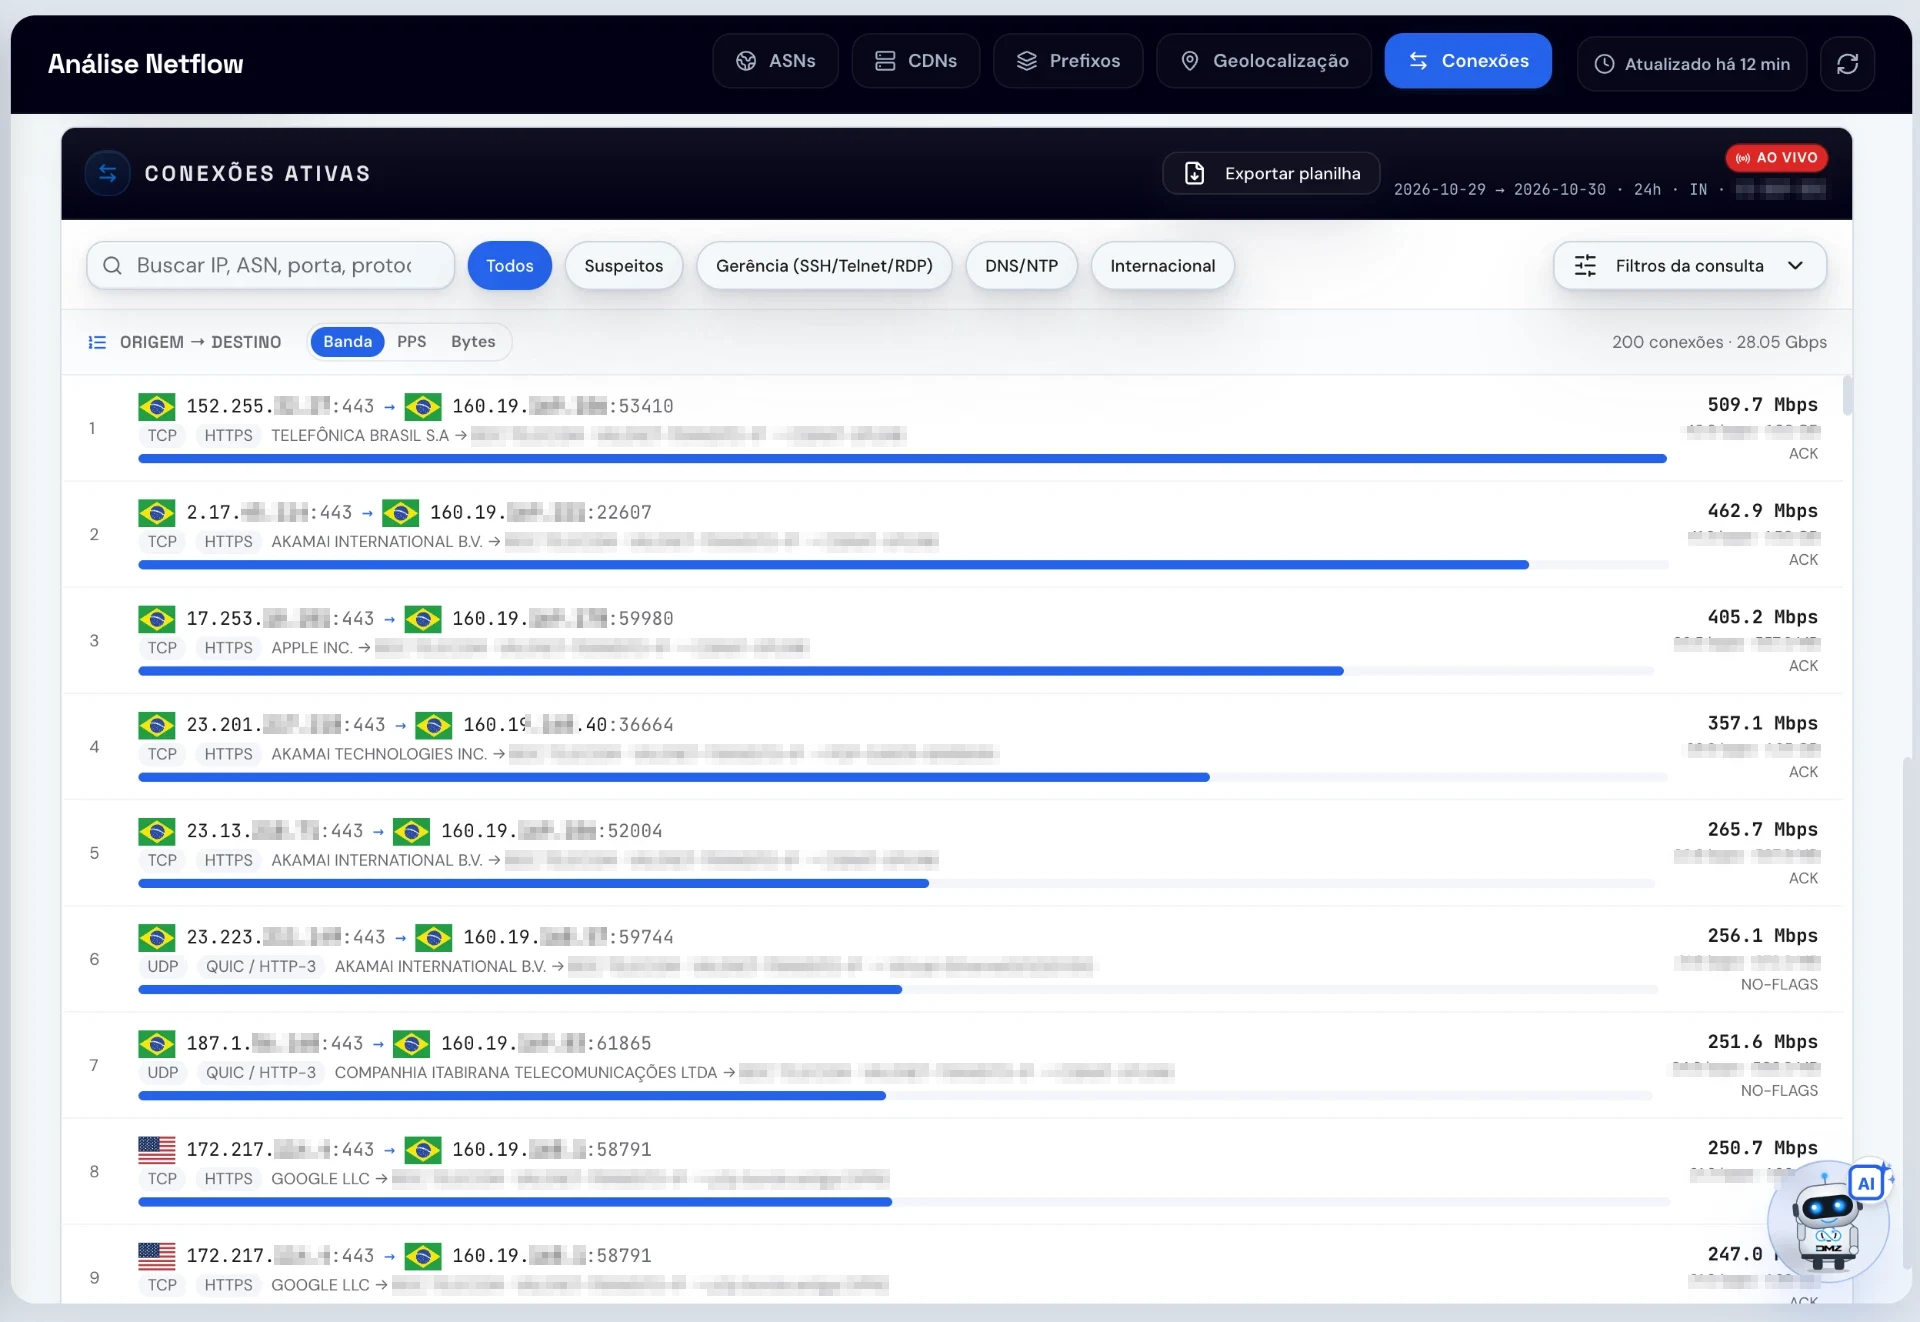
  • Lista de conexões ativas com filtros de suspeitos, gerência e DNS/NTP
    Conexões ativas

A rotina do provedor

A dor que o provedor conhece. A solução que o NOC precisava.

Os problemas abaixo não são raros. São falta de visibilidade sobre o que passa na borda.

  1. 01

    “Um IP de cliente toma flood e derruba o bloco inteiro.”

    O ataque só aparece quando o link já saturou e o telefone começa a tocar.

    Anti-DDoSDMZ Guard Anti-DDoS

    Radar Anti-DDoS mostra alvo, bloco e origem na hora

    IP atacado, /24 afetado, pacotes/s, fluxos/min e as origens mais agressivas, com alerta no Telegram.

  2. 02

    “No meio do ataque, alguém monta comando na mão.”

    Cada plantonista faz de um jeito, e o erro na pressa custa caro.

    Mitigação BGPDMZ Guard Anti-DDoS

    Resposta pronta para o seu equipamento

    Comandos de contenção para Huawei, Cisco, Juniper e MikroTik e anúncio de blackhole ou FlowSpec pelo console BGP.

  3. 03

    “O cliente reclama de lentidão e o NOC não sabe o motivo.”

    Gráfico de interface mostra que subiu, mas não mostra o quê nem quem.

    Assistente IA

    Pontos de atenção explicados pelo assistente

    O assistente DMZ lê o período e aponta o que mudou: ASN, CDN, país ou prefixo responsável pelo pico.

  4. 04

    “Quero pedir um cache de CDN, mas não sei se tenho tráfego.”

    Sem saber quanto vai para Google, Netflix ou Meta, o pedido vira tentativa e erro.

    CDNs

    Perfil para cache interno por CDN

    Banda atual contra a mínima de cada programa, quanto falta, economia estimada e checklist de pré-requisitos.

  5. 05

    “A conta do trânsito IP cresce todo mês.”

    Não dá para negociar peering ou cache sem saber para onde vai o tráfego.

    ASNs e peering

    Oportunidades de peering no IX.br

    Perfil trânsito × peering × cache e quais ASNs poderiam sair do trânsito pago via troca direta nos PTTs.

  6. 06

    “IPv4 esgotado e CGNAT no limite.”

    Blocos mal distribuídos e nenhuma meta clara de IPv6.

    Prefixos

    Mapa de prefixos com blocos ociosos e meta IPv6

    Desbalanceamento de sub-redes, alívio de CGNAT e adoção IPv6 acompanhados na mesma tela.

  7. 07

    “Tráfego estranho do exterior de madrugada.”

    Varreduras e gerência exposta passam despercebidas até virar incidente.

    Geo e Conexões

    Geolocalização e conexões fluxo a fluxo

    Países incomuns por banda e PPS, conexões suspeitas, portas de gerência e DNS/NTP abertos em destaque.

Uma plataforma, todos os sinais

DMZ Observabilidade Avançada

O NetFlow é um módulo da plataforma DMZ Observabilidade Avançada

Mesmo login, mesmo assistente e os mesmos alertas que a sua equipe já usa. O tráfego deixa de ser uma ferramenta à parte e entra na rotina do NOC.

  • Análise NetFlow
  • ASNs e peering
  • CDNs e cache
  • Prefixos
  • Geolocalização
  • Conexões
DMZ Guard Anti-DDoS

Camada de segurança da plataforma: detecção de ataques DDoS e mitigação sobre os mesmos fluxos do NetFlow.

Cache de CDN e peering

Quer solicitar um servidor de CDN mas não sabe para onde vai o seu tráfego?

Com a análise NetFlow, monitore o tráfego para Google, Netflix, Facebook e qualquer outro CDN e confirme se a sua rede já atende a todos os pré-requisitos.

  • Google (GGC)
  • Netflix (OCA)
  • Meta (MNA)
  • Akamai
  • Globo (GCA)
  • Cloudflare
  • Microsoft (MCC)
  • Apple
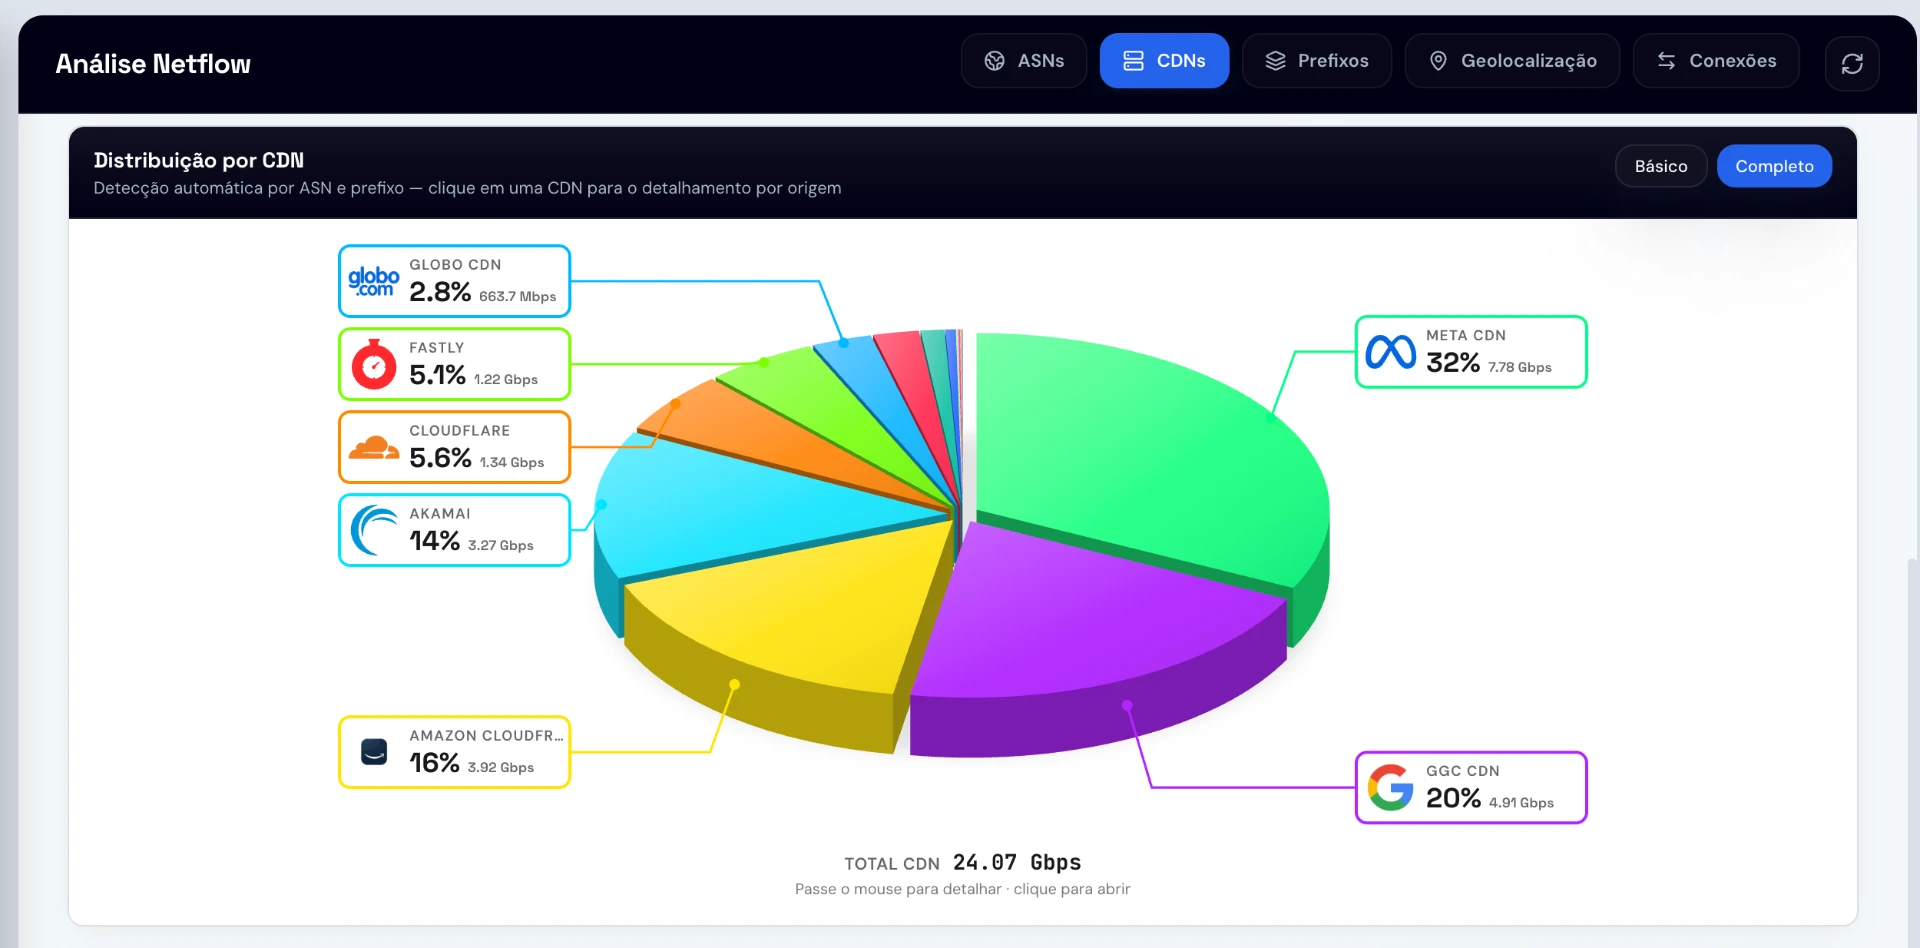
Distribuição por CDN: Google, Akamai, Netflix, Globo e Meta com percentual e banda de cada uma
Distribuição por CDN detectada automaticamente por ASN e prefixo.
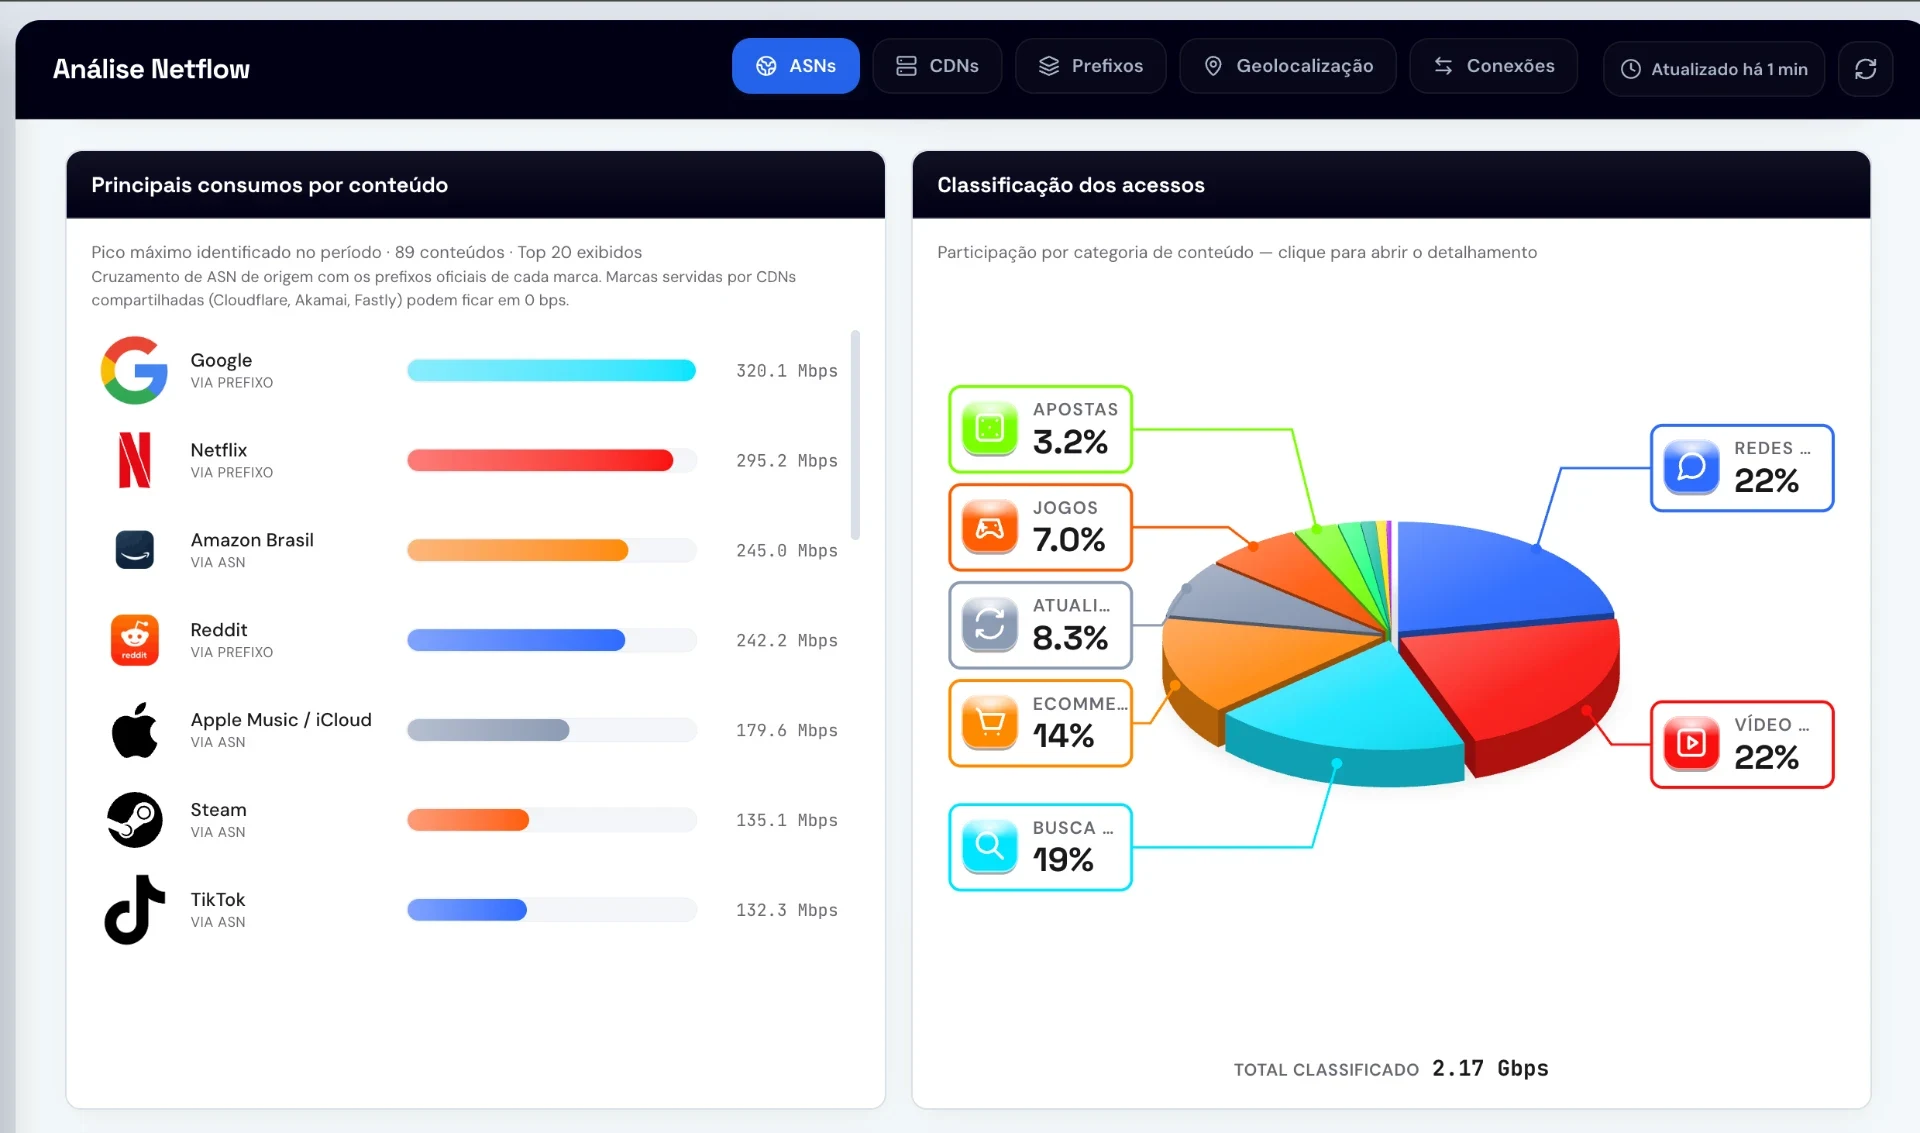
Principais consumos por conteúdo e classificação dos acessos por categoria
Consumo por marca (Google, Netflix, Amazon, TikTok…) e por categoria de acesso.

Perfil para cache interno

Saiba se você já pode pedir o cache de cada CDN

  • Banda mínima de referência de cada programa de cache (fonte: Brasil Peering Forum) contra o seu pico real.
  • Qualificado ou não qualificado por CDN, com quanto falta e em quantos dias você chega no ritmo atual.
  • Economia estimada por mês com base no seu custo de R$/Mbps e no crescimento informado.
  • Checklist de requisitos por programa, como IPv6 ativo e prefixos registrados em IRR.
Perfil para cache interno com Google, Netflix, Globo, Akamai, Meta, Cloudflare, Microsoft e Apple, banda atual, quanto falta e economia estimada
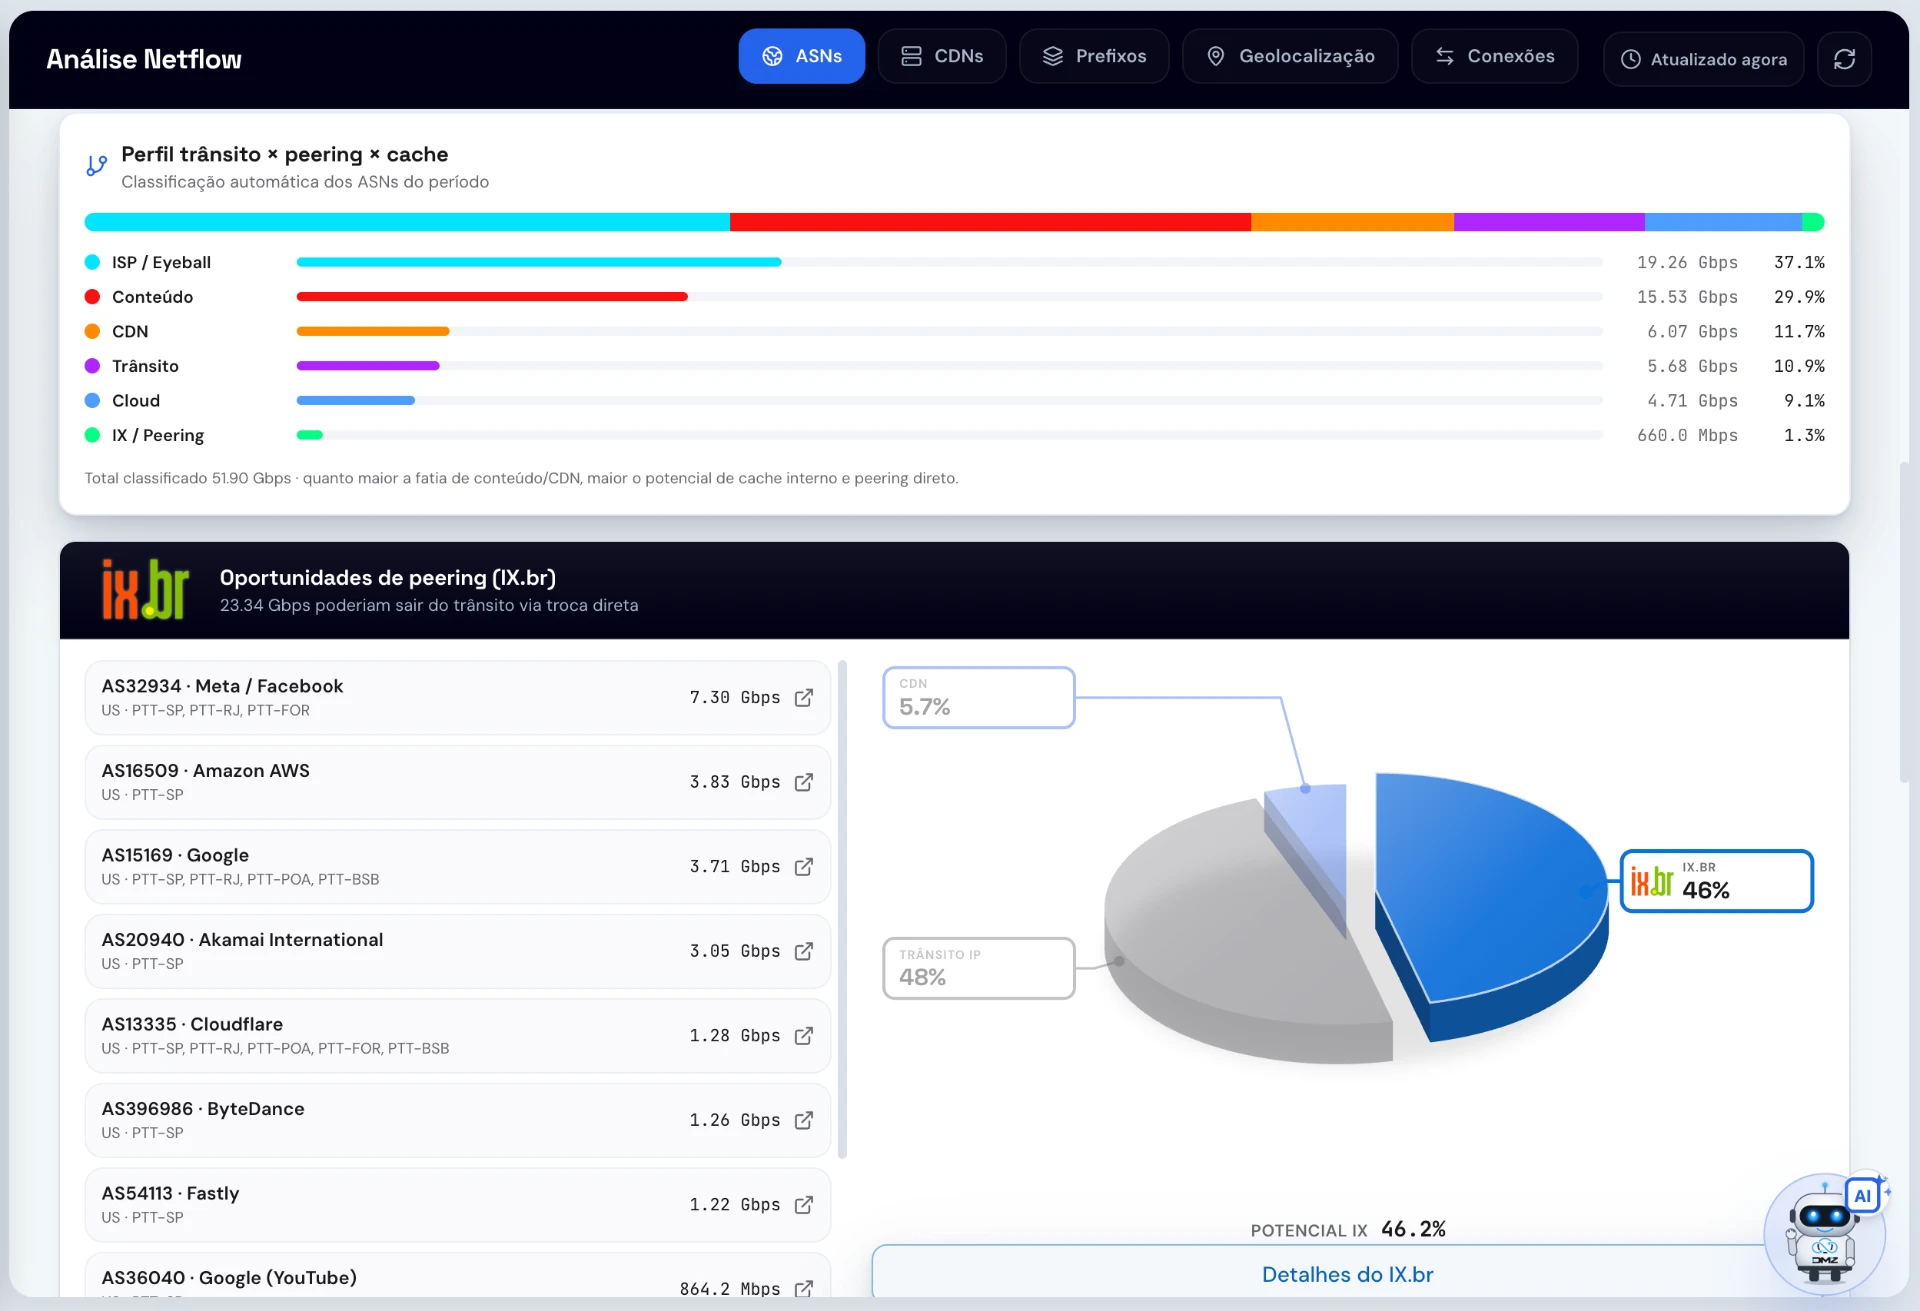
Perfil trânsito, peering e cache e oportunidades de peering no IX.br por ASN

Oportunidades de peering (IX.br)

Tire tráfego do trânsito pago com troca direta

  • Classificação automática dos ASNs em trânsito, conteúdo, ISP, CDN, cloud e IX/peering.
  • Quais ASNs poderiam sair do trânsito via troca direta e em quais PTTs eles estão (PTT-SP, PTT-RJ, PTT-POA…).
  • Potencial IX em % do seu tráfego, para decidir onde vale a pena conectar.
Quero saber se minha rede se qualifica
Ataque DDoS em andamento

Madrugada, flood UDP de vários países contra o bloco de um cliente. Quem percebe primeiro: o NOC ou o cliente?

Com o DMZ Guard, o NOC recebe o alerta com alvo, origens e comando de contenção antes do telefone tocar.

DMZ Guard Anti-DDoS
Operador de NOC diante de um mapa-múndi com origens de ataque DDoS convergindo em vermelho
DMZ Guard Anti-DDoS

Detecção de ataques DDoS

DDoS não se resolve com gráfico. Resolve com resposta.

O DMZ Guard usa os mesmos fluxos do NetFlow para identificar o ataque, mostrar quem é o alvo e de onde vem, e entregar o comando ou o anúncio BGP certo para conter.

Linha do tempo do incidenteCRÍTICO
  1. 05:41:12⚠ DDoS UDP distribuído contra 203.0.113.0/243,3 Gbps
  2. 05:41:146 alvos · 41 origens · 70 B/pacote
  3. 05:41:15✓ Alerta enviado ao NOC no Telegram
  4. 05:41:30✓ Comando de contenção gerado · Huawei NE
  5. 05:42:02↗ Blackhole anunciado via BGP · 203.0.113.23/32
  6. 05:48:40↺ Tráfego normalizado · incidente registrado
Quero proteger minha rede
observe.dmz/analise-netflow?tab=conexoes&view=ataques
Detalhe do ataque: alvos do bloco, velocidade, PPS, fluxos e severidade.
  • Radar Anti-DDoS ao vivo

    Cada evento classificado em crítico, atenção ou informativo, com o que está em andamento.

  • Alvos, origens e assinatura

    IP atacado, bloco, fluxos/min, pacotes/s, bytes por pacote e as origens mais agressivas.

  • Comandos de contenção prontos

    Gerados a partir do ataque para Huawei, Cisco, Juniper e MikroTik.

  • Mitigação via BGP

    Console local com sessões BGP para anunciar blackhole e FlowSpec sem sair da tela.

  • Alertas no Telegram

    Monitor 24h que avisa o NOC e envia a ficha do ataque assim que o padrão aparece.

  • Regras e histórico

    Regras de detecção geradas pelo perfil da sua rede e histórico de 2 a 90 dias.

Como funciona

Visibilidade total do tráfego e resposta quando algo foge do padrão

Os fluxos que seus roteadores já exportam viram informação para decidir: o que é pico legítimo, o que é ataque e o que fazer agora.

  1. 1

    Coleta na borda

    Seus roteadores exportam NetFlow v5/v9, IPFIX ou sFlow para o coletor. Nenhum appliance no caminho do tráfego.

    • NetFlow
    • IPFIX
    • sFlow
  2. 2

    Análise e detecção

    O DMZ Observe agrega por ASN, CDN, prefixo, país e conexão, e o DMZ Guard varre os fluxos 24h atrás de padrões de ataque.

    • Pontos de atenção
    • Radar Anti-DDoS
  3. 3

    Resposta por BGP

    Confirmado o ataque, o NOC recebe o alerta e aplica o comando pronto ou anuncia blackhole e FlowSpec pelo console local.

    • Blackhole
    • FlowSpec
    • Telegram
Internettráfego + ataquesRoteador de bordasem mudança no caminhoSeus clientesrede do provedorColetor NetFlowNetFlow · sFlow · IPFIXDMZ Observe + Guardanálise · Anti-DDoS · assistenteNOCTelegramtráfego incl. ataquestráfego limpofluxosBGP blackhole · FlowSpecagregadosmódulo NetFlow + Anti-DDoS do DMZ Observe
fluxos e análise sinalização BGP tráfego de ataque tráfego limpo
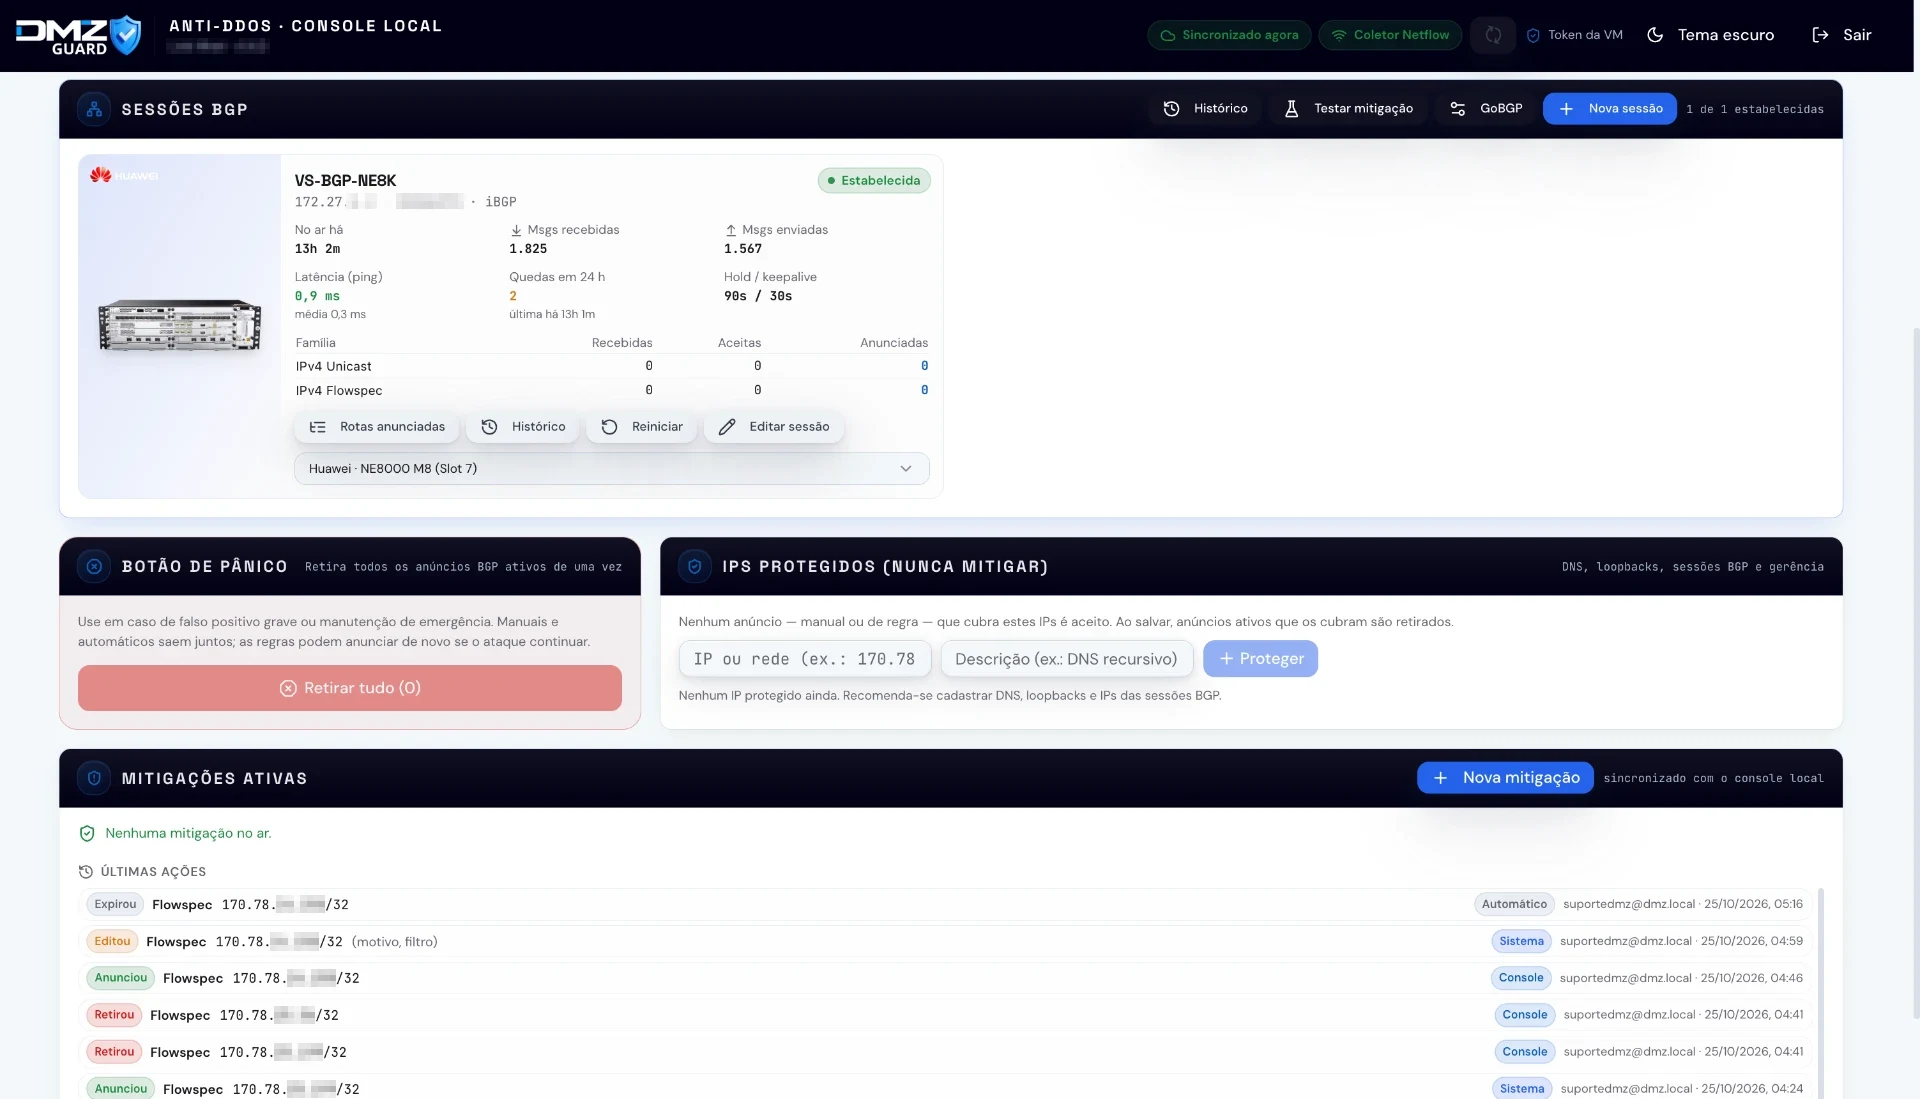
DMZ Guard Anti-DDoSConsole local · sessões BGP
Console local do DMZ Guard com sessão BGP estabelecida, botão de pânico, IPs protegidos e mitigações FlowSpec
A sessão iBGP com o roteador de borda que leva o blackhole e o FlowSpec até a rede, com botão de pânico e lista de IPs que nunca são mitigados.

Ficha técnica

O que o módulo NetFlow suporta

Protocolos de fluxoNetFlow v5 e v9, IPFIX e sFlow, exportados direto pelos roteadores de borda para o coletor.
EndereçamentoIPv4 e IPv6 com a mesma profundidade: prefixos próprios, de clientes e de terceiros.
Visões de tráfegoASNs, CDNs, prefixos, geolocalização e conexões, com filtro por interface de fornecedor e sentido IN/OUT.
PeríodosJanelas de 1 h, 4 h, 6 h, 12 h e 24 h, ou intervalo de datas personalizado. Ranking por pico máximo.
Capacidade e peeringPerfil trânsito × peering × cache, oportunidades no IX.br e qualificação para programas de cache de CDN.
PrefixosMapa de sub-redes, blocos ociosos, desbalanceamento, alívio de CGNAT e meta de adoção IPv6.
Detecção (DMZ Guard)Monitor 24h com regras de detecção: volume UDP internacional, picos acima da linha de base, muitos fluxos e pacotes pequenos contra o mesmo IP ou bloco.
Ficha do ataqueAlvo, bloco, velocidade, pacotes/s, fluxos/min, bytes por pacote, origens e severidade.
MitigaçãoComandos de contenção para Huawei, Cisco, Juniper e MikroTik. Blackhole (RTBH) e FlowSpec via sessão BGP no console local.
AlertasTelegram para o NOC, com a ficha do incidente. Histórico de incidentes de 2 a 90 dias.
Assistente IAPontos de atenção do período explicados em linguagem clara, com prioridade por criticidade.
ExportaçãoGráficos e tabelas em CSV e PNG para relatórios e negociação com upstream.

Provedores que não podem parar

Se a sua rede é alvo ou o seu trânsito pesa no caixa, o módulo NetFlow foi feito para você.

  1. 01

    Provedor sob ataque recorrente

    Clientes de games e hospedagem atraem DDoS o tempo todo. Pare de depender do “liga pro upstream” e veja o ataque na sua própria borda.

  2. 02

    Provedor com AS próprio

    Já tem ASN e sessões BGP? Ganhe blackhole e FlowSpec pelo console local, sem trocar roteador nem contratar limpeza externa cara.

  3. 03

    NOC enxuto, 24/7

    Poucos plantonistas cobrindo a madrugada. Monitor 24h, alerta no Telegram e comando pronto fazem o trabalho pesado.

Proteção e visibilidade para

  • Borda de rede
  • BRAS / BNG
  • Core IP
  • Ambientes com CGNAT
  • PTT / IX.br
  • Caches de CDN

Plano

Um plano completo para a sua borda

Valores conforme o volume de tráfego e o número de roteadores. Fale com a gente para uma proposta.

DMZ Observabilidade AvançadaDMZ Guard Anti-DDoS

Análise NetFlow + Anti-DDoS com Mitigação

Visibilidade do tráfego, detecção de ataques e resposta via BGP

Sob consulta

Análise NetFlow

  • ASNs, CDNs e prefixos IPv4 e IPv6
  • Geolocalização por país
  • Perfil para cache interno e oportunidades de peering (IX.br)
  • Conexões e mapa dinâmico
  • Assistente com pontos de atenção
  • Exportação CSV e PNG

Anti-DDoS com mitigação

  • Radar Anti-DDoS e monitor 24h
  • Alertas no Telegram
  • Comandos de contenção por fabricante
  • Console BGP local
  • Blackhole (RTBH) e FlowSpec
  • Regras de detecção sob medida e apoio na implantação
Solicitar proposta

Dúvidas frequentes

Perguntas que todo provedor faz